Cyberattaque Danfoss : leçons pour la sécurité des équipements industriels
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont pris le contrôle à distance des régulateurs de froid de centaines de supermarchés français et ont lancé des cycles de dégivrage forcés, faisant monter les vitrines réfrigérées jusqu’à 50 °C. Une seconde vague a touché d’autres pays européens début novembre. Pour tout industriel, la leçon dépasse la grande distribution : un simple automate de régulation, oublié sur Internet avec un firmware obsolète, peut suffire à arrêter une activité entière.
Ce qui s’est passé
Les attaquants n’ont pas piraté les meubles frigorifiques eux-mêmes, mais le régulateur central qui pilote tous les postes froids d’un magasin. Ces centrales de gestion, de la marque danoise Danfoss, sont souvent connectées à Internet pour permettre aux frigoristes de les surveiller à distance. Le CERT-FR a publié dès le 12 octobre une alerte sur des compromissions multiples des séries AK-SM et AK-SC, et le parquet de Paris a ouvert une enquête.
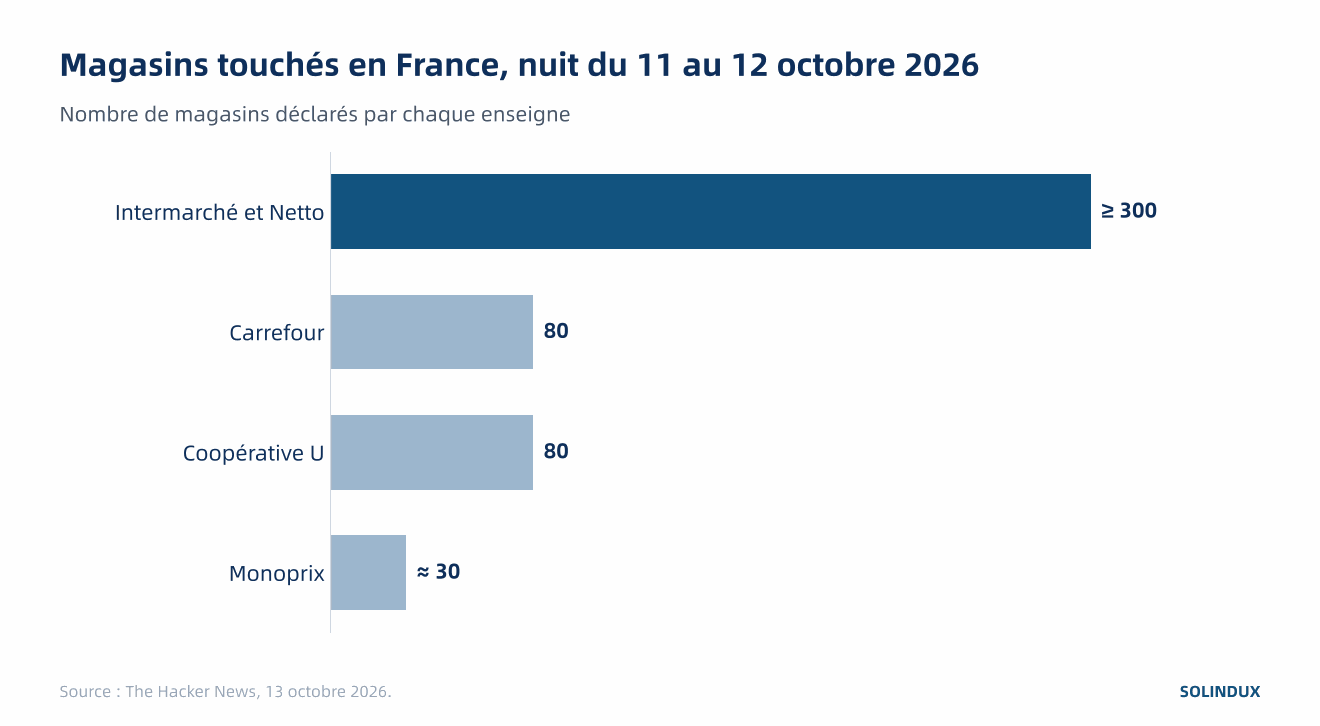
Selon les déclarations des enseignes, au moins 300 magasins Intermarché et Netto ont été touchés, 80 Carrefour, 80 Coopérative U et une trentaine de Monoprix (The Hacker News). Le 2 novembre, une seconde vague a visé la Belgique, le Luxembourg, les Pays-Bas, la Suède, l’Estonie, l’Irlande, le Portugal, l’Italie et la Finlande, chaque enseigne déclarant au plus quelques dizaines de magasins. Les auteurs n’ont pas été identifiés, et rien ne prouve que les deux vagues soient l’œuvre du même groupe.
Analyse technique : une fonction légitime détournée
L’attaque n’a demandé aucun logiciel malveillant sophistiqué : elle a utilisé une fonction normale du régulateur, le dégivrage, au mauvais moment et sans limite.
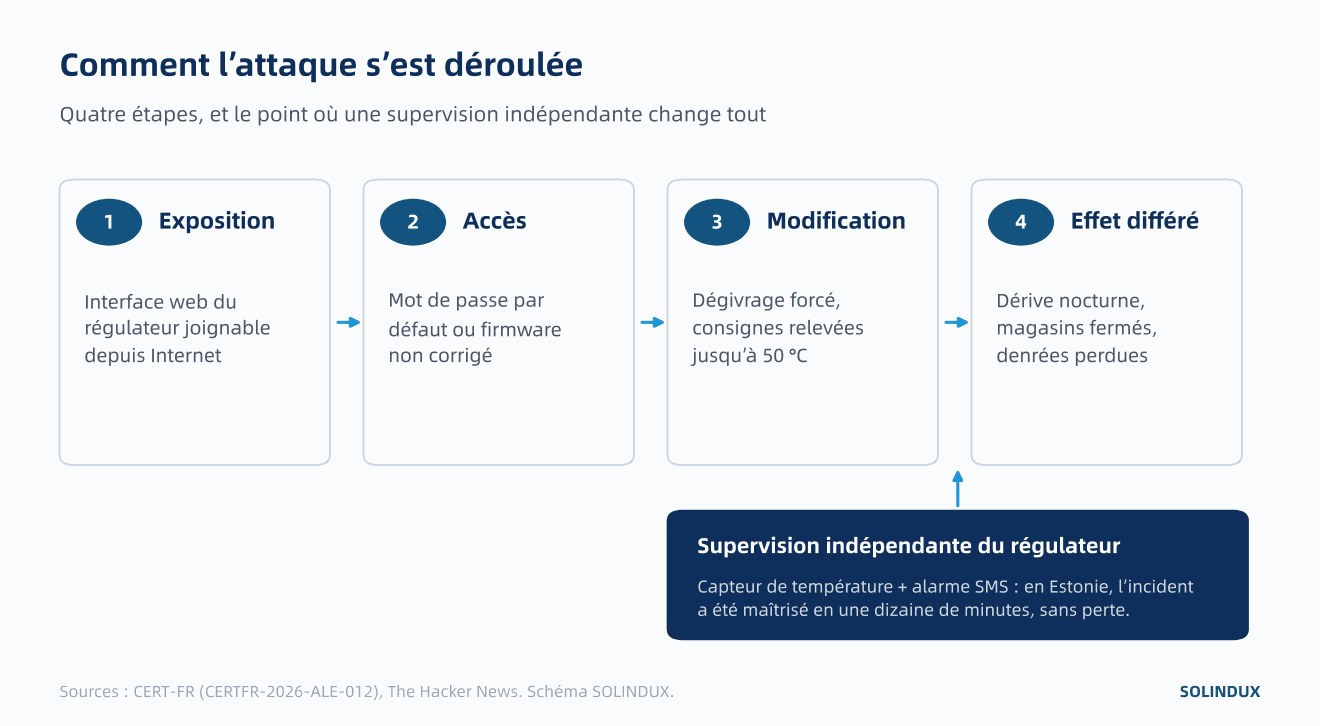
Trois faiblesses se sont cumulées. D’abord, du matériel en fin de vie : selon Danfoss, la plupart des unités touchées en France étaient des AK-SM 800 (fin de vie en 2021) et AK-SC 355 (retiré en 2016), qui ne reçoivent plus aucun correctif. Ensuite, des mises à jour non appliquées sur le modèle actuel AK-SM 800A, pour lequel trois failles avaient été corrigées en 2025 (CVE-2025-41450, CVE-2025-41451, CVE-2025-41452), sans lien officiellement établi avec l’attaque. Enfin, une responsabilité diluée : les magasins achètent souvent le système via un frigoriste, et personne ne pilote vraiment sa cybersécurité. Aux Pays-Bas, Danfoss a indiqué que les systèmes touchés n’étaient pas sur un réseau sécurisé et gardaient leurs identifiants d’origine.
Un point est rarement souligné : la détection. En Estonie, un congélateur réglé à 50 °C n’a gagné que 2 à 3 °C, car le problème a été corrigé en une dizaine de minutes, sans perte de produits (The Hacker News).
Impact économique : des dizaines de millions d’euros pour une nuit
Le dirigeant des Mousquetaires, Thierry Cotillard, a évoqué des pertes de plusieurs dizaines de millions d’euros à l’échelle de la France. Intermarché a dû jeter la totalité des produits concernés dans ses magasins touchés, et l’enquête judiciaire mentionne aussi des équipements qui ont commencé à prendre feu. À petite échelle, une boucherie belge estime à environ 15 000 € la viande perdue en une nuit.
| Poste de coût | Nature |
|---|---|
| Marchandises | Produits frais et surgelés détruits par rupture de la chaîne du froid |
| Ventes perdues | Rayons vides le temps du réassort, clients reportés vers la concurrence |
| Main-d’œuvre | Tri, retrait, nettoyage, contrôles sanitaires et réapprovisionnement |
| Interventions | Déplacements des frigoristes, réinitialisation et reconfiguration des contrôleurs |
| Équipements | Remplacement des régulateurs en fin de vie, dommages matériels |
| Assurance et image | Franchises, litiges sur les responsabilités, perte de confiance des clients |
Chez Coopérative U, la chaîne du froid a tenu dans la plupart des 80 magasins touchés grâce à la réaction rapide des équipes et des frigoristes. À attaque égale, la facture dépend donc surtout de la vitesse de détection et d’intervention.
Et au Maroc ?
Le scénario est transposable à tout site qui confie la maintenance de ses équipements à un prestataire via un accès distant : automates, variateurs, centrales de mesure énergétique et IHM offrent souvent une interface web. Grande distribution et logistique du froid, agroalimentaire et export de produits frais, industrie pharmaceutique, stations de pompage et utilités des sites miniers et cimentiers sont directement concernés.
Le cadre existe : la loi 05-20 relative à la cybersécurité encadre notamment les infrastructures d’importance vitale, et la DGSSI, via le maCERT, publie des alertes de sécurité. Mais la plupart des équipements de terrain des PME industrielles restent hors de ce périmètre, et leur sécurité repose sur les choix faits à l’installation.
Sept mesures pour sécuriser vos équipements de terrain
- Inventorier tous les équipements connectés, avec leur version de firmware et leur date de fin de support.
- Couper l’exposition directe : aucune interface de gestion ne doit être joignable depuis Internet.
- Passer par un accès distant maîtrisé : VPN ou passerelle sécurisée, comptes nominatifs par prestataire.
- Changer les mots de passe par défaut dès la mise en service et activer les modes de sécurité du constructeur.
- Mettre à jour ou remplacer : appliquer les correctifs et budgéter le remplacement des modèles en fin de vie.
- Superviser indépendamment : capteurs et alarmes reliés à un système distinct, avec alerte SMS ou e-mail la nuit.
- Contractualiser la sécurité avec les prestataires : qui met à jour, qui gère les accès, dans quel délai.
SOLINDUX accompagne les industriels marocains sur ces sujets : audit des équipements connectés, instrumentation de surveillance indépendante et choix de matériels maintenus par leurs constructeurs. Parlons de votre installation.