Cyber Resilience Act : depuis septembre, les fabricants doivent signaler les failles exploitées
Depuis le 11 septembre 2026, les fabricants de produits comportant des éléments numériques vendus dans l’Union européenne doivent signaler les vulnérabilités activement exploitées et les incidents graves dans des délais très courts. Automates, IHM, passerelles, variateurs et capteurs connectés sont concernés. Pour les industriels marocains, qui achètent en grande partie du matériel européen et exportent vers l’Europe, ce règlement change la façon de suivre la sécurité des équipements.
Ce qui s’applique depuis septembre
Le Cyber Resilience Act (règlement UE 2024/2847) est entré en vigueur le 10 décembre 2024, mais ses obligations arrivent par étapes. Depuis le 11 septembre 2026, un fabricant qui découvre une faille activement exploitée ou un incident grave touchant la sécurité de son produit doit envoyer une alerte précoce sous 24 heures, une notification complète sous 72 heures, puis un rapport final : 14 jours au plus après la mise à disposition d’un correctif pour une faille, un mois après la notification pour un incident grave (Commission européenne).
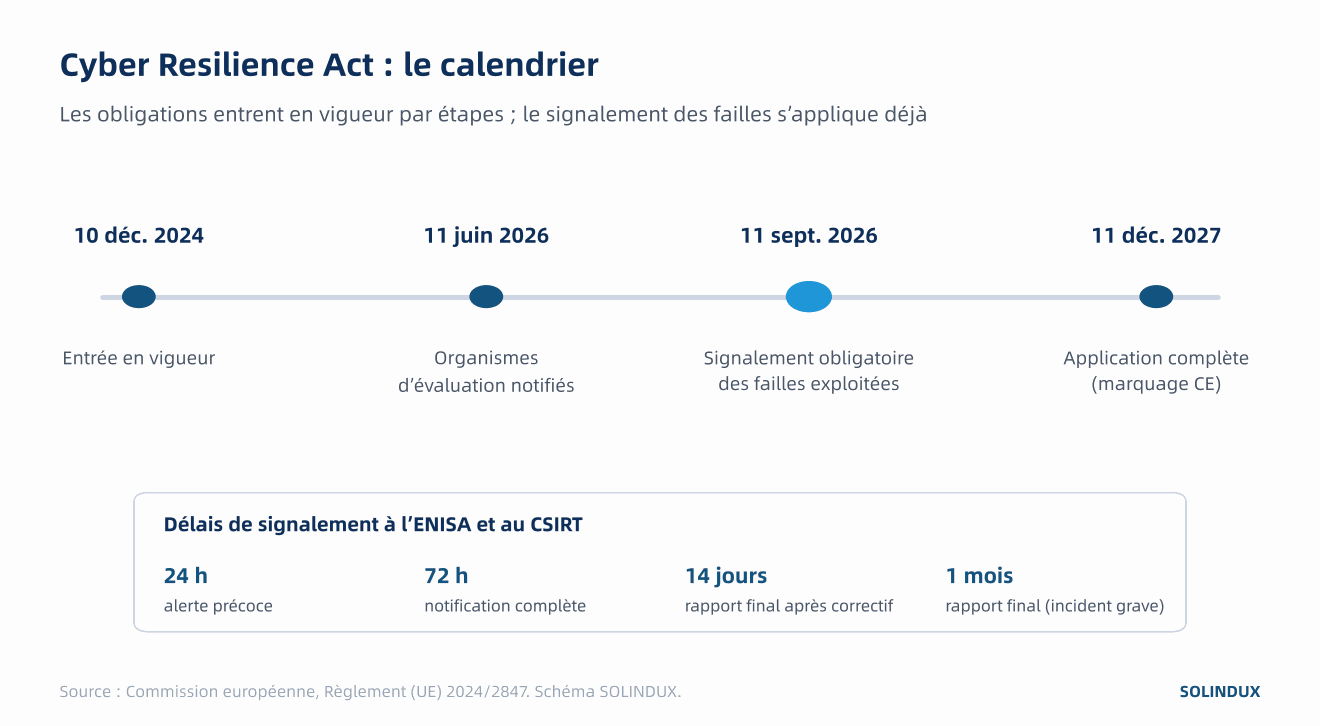
Ces déclarations passent par une plateforme unique gérée par l’ENISA, opérationnelle depuis le 11 septembre 2026, et sont transmises au CSIRT du pays d’établissement du fabricant. L’obligation vaut aussi pour les produits déjà sur le marché, quelle que soit leur date de fabrication. Les autres exigences, dont la sécurité dès la conception et le marquage CE, s’appliqueront le 11 décembre 2027.
Pourquoi c’est important au Maroc
- Vous achetez du matériel européen : les constructeurs vont publier davantage d’avis de sécurité et de correctifs. Encore faut-il les recevoir et les appliquer : inscrivez-vous aux alertes de vos fournisseurs et tenez un inventaire des versions installées.
- Vous fabriquez ou intégrez des machines pour l’Europe : vos clients européens exigeront de plus en plus la preuve que les composants connectés sont suivis et maintenus. Le choix de produits encore supportés devient un critère commercial.
- Vous gérez un site existant : un équipement en fin de vie ne recevra plus de correctif, règlement ou pas. L’affaire Danfoss l’a montré : c’est lui qui expose le plus.
Trois réflexes à adopter dès maintenant
- Tenir à jour la liste des équipements connectés avec leur version de firmware et leur date de fin de support.
- S’abonner aux avis de sécurité des constructeurs (Siemens, Schneider Electric, Rockwell Automation, Endress+Hauser…) et des CERT.
- Privilégier, à l’achat comme au remplacement, des références dont le support est garanti sur la durée de vie de l’installation.
SOLINDUX vous aide à inventorier votre parc et à choisir des matériels maintenus. Parlons de votre installation.